

「このメール、本当に公式から届いたもの?」
銀行や通販サイト、取引先などから届いたメールを見て、不安になったことはありませんか?
最近のなりすましメールは、企業のロゴや自然な日本語を使用し、一見しただけでは本物と区別しにくいものもあります。
「自分は怪しいメールを見分けられるから大丈夫」
そう思っていても、実際に自分が利用しているサービスや、普段からやり取りしている取引先の名前でメールが届いたらどうでしょうか。
大切なのは、見た目だけで判断しないことです。
この記事では、なりすましメールの見分け方や確認するポイントを初心者向けに解説します。
さらに、株式会社ACEが無料公開しているWindows用ツール「不審メールチェック」を使って、メールの送信元情報などを確認する方法も紹介します。
なりすましメールとは?
なりすましメールとは、実在する企業や組織、知人などを装って送られてくるメールのことです。
例えば、次のような内容があります。
- 銀行を装い「口座の利用を制限しました」と通知する
- 通販サイトを装い「お支払い方法を更新してください」と案内する
- 配送業者を装い「荷物をお届けできませんでした」と連絡する
- 取引先を装い「請求書を確認してください」と添付ファイルを送る
- 社内の上司を装い、振り込みや情報の送信を依頼する
こうしたメールの中には、偽のWebサイトへ誘導してIDやパスワードを入力させたり、不正なファイルを開かせたりすることを目的としたものがあります。
偽サイトなどへ誘導して情報を盗み取ろうとする行為は、フィッシング詐欺と呼ばれます。
ただし、企業名が書かれたメールがすべて偽物というわけではありません。
重要なのは、メールの内容や送信元の情報を確認し、不審な点がないかを判断することです。
なりすましメールの見分け方|まず確認したい5つのポイント
なりすましメールを受信したときは、次の5つを確認しましょう。
1. 差出人のメールアドレスを確認する
最初に確認したいのが、差出人のメールアドレスです。
メールソフトには「〇〇銀行」「〇〇サポート」といった差出人名が表示されることがあります。
しかし、表示されている名前だけでは、本当にその企業から送られたメールなのか判断できません。
差出人名だけでなく、メールアドレス全体を確認しましょう。
特に注意したいのは、企業の正式なドメインに似せた文字列です。
ドメインとは、メールアドレスの「@」より後ろにある部分のことです。
例えば、正式な企業ドメインとよく似ていても、文字が追加されていたり、別の文字に置き換えられていたりする場合があります。
ただし、正しいドメインに見えることだけで安全とは判断できません。
送信元の偽装や、正規のメールアカウントが不正利用されるケースもあるためです。
2. メール内のリンク先を確認する
メールに記載されたURLやボタンにも注意が必要です。
「ログインはこちら」「本人確認をお願いします」と書かれていても、実際には偽サイトへ誘導される可能性があります。
確認するときは、リンクを安易にクリックしないことが大切です。
パソコンでは、リンクにマウスカーソルを合わせることで、実際のリンク先を確認できる場合があります。
ただし、表示方法はメールソフトによって異なります。
リンク先が分かりにくい場合や少しでも不安がある場合は、メール内のリンクを使用せず、普段利用している公式アプリやブックマークから確認しましょう。
3. 急がせる言葉や不自然な要求がないか確認する
なりすましメールでは、受信者を焦らせる表現が使われることがあります。
例えば、次のような文章です。
- 「24時間以内に確認してください」
- 「本日中に手続きしないと利用停止になります」
- 「至急、お支払い情報を更新してください」
- 「確認が完了するまでアカウントを制限します」
こうした文章は、冷静に確認する時間を与えず、リンクのクリックや情報入力を促すために使われることがあります。
もちろん、正規の企業が緊急の案内を送る場合もあります。
「至急」と書かれているから偽物と決めつけるのではなく、別の方法で事実を確認することが重要です。
4. 添付ファイルを安易に開かない
取引先や企業を装ったメールには、請求書や案内書などの名前でファイルが添付されていることがあります。
しかし、添付ファイルに不正なプログラムが含まれている可能性もあります。
特に、心当たりのない請求書や、突然送られてきたファイルには注意しましょう。
普段から取引のある相手であっても、不自然な添付ファイルが届いた場合は、電話など別の連絡手段で確認することをおすすめします。
5. 文章が自然でも安心しない
以前は、不自然な日本語や誤字が、迷惑メールを見分ける手掛かりになることがありました。
しかし現在は、自然で丁寧な日本語のメールも簡単に作成できます。
企業のロゴや署名、案内文まで本物に似せて作られている場合もあります。
そのため、「日本語が自然だから本物」「ロゴがあるから公式」という判断は危険です。
文章の見た目だけではなく、送信元やリンク先なども確認する必要があります。
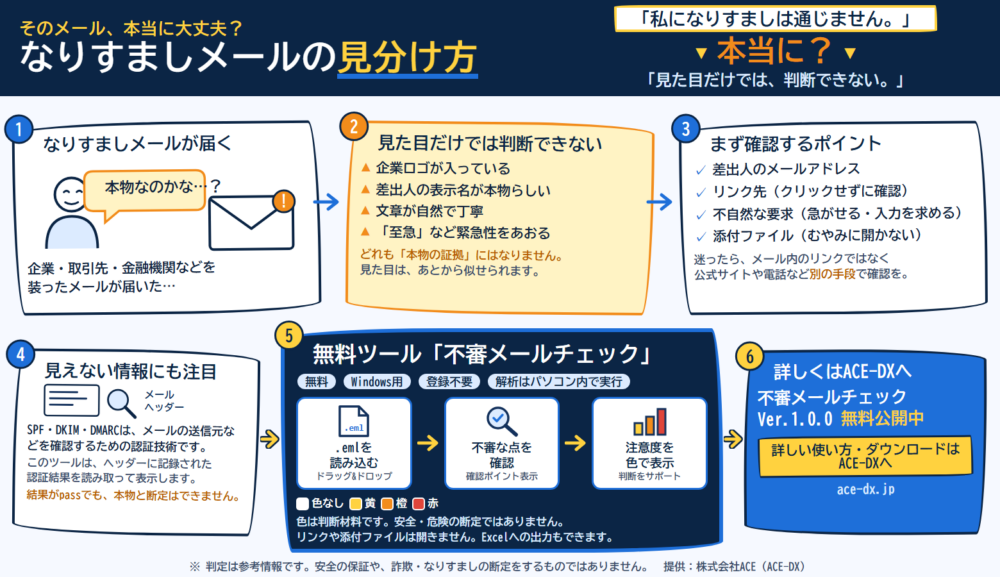
【図解】なりすましメールの見分け方
なりすましメールを確認するときのポイントを、1枚の図にまとめました。
【ここにグラフィックレコードを挿入】
画像:なりすましメールの見分け方|見た目だけで判断せず、送信元情報やリンク先を確認
見た目が本物そっくりでも、それだけでは安全とは判断できません。
では、メールの画面に表示されていない情報から、何か分かるのでしょうか。
メールヘッダーを確認すると何が分かる?
メールには、本文や件名のほかに「メールヘッダー」と呼ばれる情報が含まれています。
メールヘッダーとは、メールの送受信に関する技術的な情報を記録した部分です。
例えば、差出人や返信先、メールが配送された経路に関する情報などが含まれます。
普段メールを読むときには表示されないことも多いですが、不審なメールを調べる際には重要な判断材料になります。
差出人と返信先が違う場合がある
メールには、差出人を示す「From」と、返信先を指定する「Reply-To」という項目があります。
通常のメールでも、問い合わせ窓口などの都合で両者が異なる場合があります。
しかし、企業を名乗るメールなのに、返信先がまったく関係のないアドレスになっている場合などは、確認が必要です。
差出人と返信先の不一致は、それだけで詐欺を断定するものではありませんが、不審な点を見つける手掛かりになります。
SPF・DKIM・DMARCとは?
メールの送信元を確認する仕組みとして、SPF・DKIM・DMARCという技術があります。
少し専門的な言葉ですが、役割を簡単に説明すると次のとおりです。
SPF(エスピーエフ)
送信元のサーバーが、そのドメインからメールを送信することを許可されているか確認する仕組みです。
DKIM(ディーキム)
電子署名を利用して、メールが所定のドメインによって署名されていることや、署名対象の内容が改変されていないことを確認する仕組みです。
DMARC(ディーマーク)
SPFやDKIMの結果と、差出人として表示されるドメインとの関係を確認し、送信側が定めた方針に基づいてメールを扱うための仕組みです。
これらの認証結果は、メールヘッダーに記録されることがあります。
ただし、認証結果が「pass(成功)」であっても、そのメールの内容が安全であることまで保証するものではありません。
例えば、攻撃者が自分で管理するドメインからメールを送信した場合、そのドメインの認証に成功することもあります。
また、正規のメールアカウントが不正利用される可能性もあります。
認証結果は重要な判断材料ですが、それだけで本物か偽物かを決めることはできません。
不審なメールを無料ツールで確認する方法
ここまで紹介した確認ポイントの中には、メールソフトの通常画面だけでは分かりにくいものもあります。
そこで株式会社ACEでは、メールの送信元情報などを確認できるWindows用無料ツール、**「不審メールチェック」**を開発・公開しています。
このツールは、メールを解析して、不審な点を確認するための判断材料を表示するものです。
「不審メールチェック」でできること
主な機能は次のとおりです。
- メールの読み込み:EML形式のメールファイルを読み込んで解析
- 送信元情報の確認:差出人や返信先などの情報を確認
- 認証結果の表示:メールヘッダーに記録されたSPF・DKIM・DMARCなどの結果を表示
- 不審なポイントの確認:リンク先ドメインの不一致、なりすまし候補、急がせる表現などを確認
- 注意度の表示:確認結果を色分けして表示
- 解析履歴の保存:過去に解析したメールをパソコン内に保存
- Excelへの出力:解析結果をExcel形式で書き出し
メールの解析処理はパソコン内で実行され、外部AIサービスにメール本文を送信する仕組みではありません。
なお、アプリには更新情報を確認するための通信機能があります。
使い方は3ステップ
STEP 1:メールをEML形式で保存する
まず、確認したいメールをEML形式で保存します。
EMLとは、メールの本文や送信元情報などを含むファイル形式です。
保存方法は、使用しているメールソフトによって異なります。
STEP 2:「不審メールチェック」に読み込む
アプリを起動し、保存したEMLファイルを読み込みます。
ファイルの選択、またはドラッグ&ドロップで読み込むことができます。
STEP 3:解析結果を確認する
解析結果には、送信元情報や不審なポイント、注意度などが表示されます。
色分けされた注意度は、確認の優先度を考えるための参考情報です。
赤色だから必ず詐欺、色が付いていないから必ず安全、という意味ではありません。
メールの内容や送信元などを総合的に確認してください。
実際の解析画面
【ここに「不審メールチェック」の解析画面のスクリーンショットを挿入】
画像:Windows用無料ツール「不審メールチェック」の解析結果画面
このように、通常のメール画面だけでは確認しにくい情報を整理して表示できます。
ただし、このツールは不審な点を確認するための補助ツールであり、詐欺メールの断定や安全性の保証をするものではありません。
無料でダウンロードできます
「不審メールチェック Ver.1.0.0」は、Windows向けに無料公開しています。
詳しい機能、使い方、利用条件、ダウンロード方法は、以下のページで確認できます。
【ボタン:不審メールチェックを無料で使ってみる】
リンク先:不審メールチェックの説明・ダウンロードページ
※本ツールはWindows向けです。動作確認はWindows 11で行っています。
なりすましメールを開いてしまったら?
不審なメールを開いてしまった場合、どのような操作をしたかによって対応が異なります。
メールを表示しただけの場合
メールを表示しただけで、必ず被害が発生するわけではありません。
ただし、メールソフトの脆弱性や外部コンテンツの読み込みなどによるリスクもあるため、完全に安全とは言い切れません。
不審なリンクや添付ファイルには触れず、メールソフトやWindowsを最新の状態に保ちましょう。
メール内のリンクをクリックした場合
リンクをクリックしただけで、必ず情報が盗まれるわけではありません。
しかし、偽サイトへの誘導や、不正なファイルのダウンロードにつながる場合があります。
不審なページが表示された場合は、情報を入力せずに閉じてください。
IDやパスワードを入力してしまった場合
偽サイトにログイン情報を入力してしまった可能性がある場合は、速やかな対応が必要です。
メール内のリンクは使わず、公式アプリや公式サイトからパスワードを変更しましょう。
同じパスワードをほかのサービスでも使用している場合は、そちらも変更してください。
また、可能であれば多要素認証を設定しましょう。
多要素認証とは、パスワードに加えて、認証アプリなど別の方法でも本人確認を行う仕組みです。
添付ファイルを開いてしまった場合
不審な添付ファイルを開いてしまった場合は、マルウェアへの感染などに注意が必要です。
マルウェアとは、情報の窃取や不正操作などを目的とする悪意のあるプログラムの総称です。
不審な動作がある場合や、業務用パソコンで開いてしまった場合は、社内のシステム管理担当者などに速やかに相談してください。
感染が疑われる場合は、状況に応じてネットワークからの切り離しなどを検討し、専門家の指示を受けましょう。
なりすましメール対策は「見分ける」だけでは不十分
なりすましメールへの対策として、「怪しいメールをクリックしない」という注意喚起はよく行われています。
もちろん、これは大切な対策です。
しかし、本物そっくりのメールが届いた場合、受信者が怪しいと気付けないこともあります。
特に企業では、取引先からの請求書、社内連絡、配送通知など、日常的に多くのメールを受信します。
そのすべてを、担当者の経験や注意力だけで判断することには限界があります。
そのため、メールの確認方法を知るだけでなく、迷惑メールフィルター、多要素認証、社内での確認ルールなど、複数の対策を組み合わせることが重要です。
「不審メールチェック」も、その対策の一つとして、不審なメールを調べる際の判断材料を提供することを目的としています。
動画でも紹介|「私になりすましは通じません。」
なりすましメールについて、ACE-DXのYouTube動画でも紹介しています。
【ここにYouTube動画を埋め込む】
「私になりすましは通じません。」
本当にそう言い切れるでしょうか。
メールの見た目だけで判断せず、送信元情報などを確認することの大切さを考えるきっかけになれば幸いです。
まとめ|なりすましメールは見た目だけで判断しない
なりすましメールは、企業名やロゴ、自然な文章などを使って、本物そっくりに作られることがあります。
受信した際は、次のポイントを意識しましょう。
- 差出人の表示名だけでなく、メールアドレスも確認する
- メール内のリンクを安易にクリックしない
- 急がせる文章や不自然な要求に注意する
- 心当たりのない添付ファイルを開かない
- 必要に応じて、メールヘッダーなどの情報も確認する
そして、少しでも不安がある場合は、メールに記載された連絡先ではなく、公式サイトや普段使用している連絡手段から確認することが大切です。
株式会社ACEでは、不審なメールを確認するためのWindows用無料ツール「不審メールチェック」を公開しています。
メールの送信元情報や不審なポイントを確認したい方は、ぜひご活用ください。
関連記事
不審メールの「なぜ注意?」を見える化|メール解析ツールを開発しました
※「不審メールチェック」は、メールに含まれる情報を解析し、確認の参考となる情報を表示するツールです。すべての詐欺メールやサイバー攻撃を検知・防止すること、またはメールの安全性を保証するものではありません。
提供:株式会社ACE(ACE-DX)